
リスクマネジメント:サイバーセキュリティ
考え方・方針
SUBARUグループが事業活動を行ううえで、デジタルデータの活用は必要不可欠であり、その活用領域も従来の情報システムのみならず、設備、商品、提供する各種サービスなど多岐にわたっています。SUBARUは、これら領域でのデジタルデータを安全に取り扱うことは社会的責任であると認識し、サイバーセキュリティ基本方針を定め、SUBARUグループ全体でサイバーセキュリティの確保に取り組んでいます。
サイバーセキュリティ基本方針
目的
SUBARUおよびグループ会社各社(以下、SUBARUグループと称す)は、事業活動を行う上で、想定しうる製品、提供サービス、情報資源を脅威から守り、お客様ならびに社会への信頼に応えるためサイバーセキュリティ基本方針を定めます。
適用範囲
本基本方針の適用対象者は、SUBARUグループの役員、従業員、協力会社社員等の全員とします。
取り組み
- SUBARUグループは、法令、規制、規範およびお客様との契約上のセキュリティ要求事項を遵守します。
- SUBARUグループは、サイバーセキュリティに対する管理体制、社内規程を整備し運用を行います。
- SUBARUグループは、情報資源に応じたサイバーセキュリティ対策を講じ予防および低減に努めます。
- SUBARUグループは、サイバーセキュリティ脅威に対して監視を行い、サイバーセキュリティ事故が発生した際には、迅速かつ適切に対応し、再発防止に努めます。
- SUBARUグループは、サイバーセキュリティを確保するため、役員および従業員の教育・訓練と意識向上に努めます。
- SUBARUグループは、以上の活動を継続的に見直し、改善に努めます。
2024年7月改定
体制
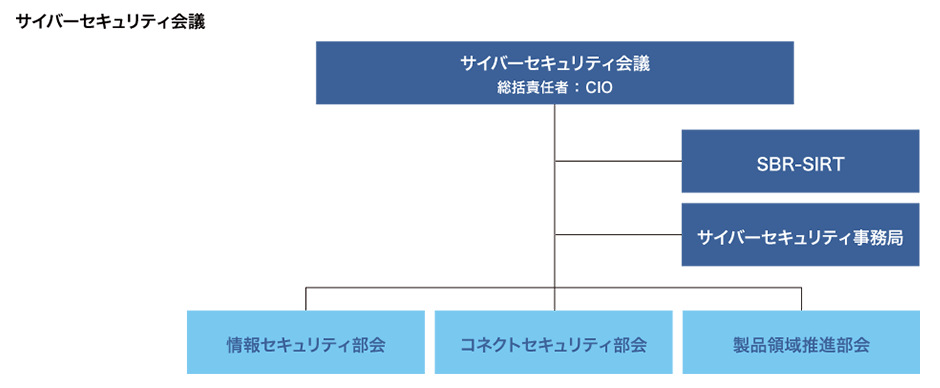
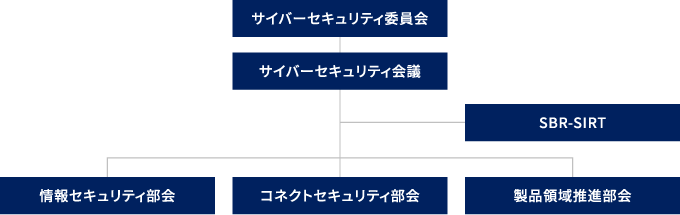
SUBARUは、SUBARUグループのセキュリティリスクへの対応の実効性を高めるため、CISO(最高情報セキュリティ責任者)を2025年度に新たに設置しました。これにともない、グループ全体のサイバーセキュリティ戦略を統括する意思決定機関として、CISOを委員長とするサイバーセキュリティ委員会を設置しました。
同委員会は経営層を含む委員で構成し、各方針の策定をはじめ、サイバーセキュリティ会議で報告される取り組みの進捗モニタリングなどを行います。また、同委員会には委員としてIT戦略やインフラ整備を統括するCIO(最高情報責任者)も出席しています。同委員会の審議内容は、CIOにより全執行役員をメンバーとする合同会議にて報告され、必要に応じて取締役会にも報告されます。
同委員会の方針および監督のもとで、実務を担うサイバーセキュリティ部門が中心となり、情報技術、ネットワーク、システムおよび製品に関するセキュリティマネジメントシステムを構築・運用し、各種対策を推進しています。
さらに、SUBARUはセキュリティインシデントに対応する専門組織としてSUBARU Security Incident Response Team(SBR-SIRT)を設置しています。SBR-SIRTは、平時にはSUBARUグループの保護対象に対する脅威を監視し、有事には保護対象を迅速かつ適切に保護・復旧するための活動を実施しています。加えて、SBR-SIRTはインシデントの検知・通報・復旧・再発防止を含む一連の対応フローを整備しており、重大事案を速やかに経営層へ報告するとともに、外部関係機関との連携も行います。
サイバーセキュリティの推進体制
識別したリスク
SUBARUグループは、製品の開発・生産・販売などの事業活動において、情報技術、ネットワーク、各種情報システムを広範に利用しているほか、製品には電子部品を搭載し、ソフトウェアによる制御を行っています。
近年、サイバー攻撃は高度化・巧妙化しており、標的型攻撃、ランサムウェア、不正アクセス、サプライチェーンを経由した攻撃などのリスクが継続的に増大しています。また、SUBARUグループにおいても業務効率化や付加価値創出を目的として生成AIを含む先端技術の活用が進む一方で、意図しない情報の外部流出、機密情報や個人情報の不適切な取り扱い、誤った出力結果の業務利用による判断ミスや品質低下、第三者の知的財産権侵害、法令・契約違反などの新たなリスク発生の懸念が高まっています。加えて、生成AIを悪用した高度なフィッシング詐欺やなりすまし、不正アクセスなどのサイバー攻撃が発生する可能性も高まっています。
さらに、マルウェア感染、人為的なミスや不正行為による個人情報・機密情報の漏えい、システム障害、大規模な停電・火災・自然災害などが発生した場合、重要な業務やサービスの停止、データの破損・消失、製品やサービスの品質・安全性への影響に加え、これらにより社会的信用やブランド価値の低下などを招くおそれがあります。その結果、SUBARUグループの事業活動、経営成績および財政状態に重要な影響を及ぼす可能性があります。これらのリスクに適切に対処するため、サイバーセキュリティ基本方針に基づき各取り組みを実施しています。
取り組み
製品のサイバーセキュリティ
SUBARUは、国連の自動車関連のサイバーセキュリティ法規UNR155※1に基づきサイバーセキュリティ管理システムを構築し、車両のサイバーリスクの評価・対策・監視を継続的に行っています。また、SUBARUは日米のAuto-ISAC※2に加盟し、共有された自動車のサイバーセキュリティに関する情報を車両のセキュリティ強化に活用しています。
- ※1
- UNR155(United Nations Regulation No.155):国連の自動車基準調和世界フォーラム(UNECE WP.29)で策定された自動車のサイバーセキュリティに関する法規
- ※2
- Auto-ISAC(Automotive Information Sharing and Analysis Center):自動車業界のサイバーセキュリティに関する情報を共有・分析し、業界全体で対応力向上を図る組織
内部監査・第三者評価の実施とサプライチェーンのセキュリティ強化
SUBARUは、「サイバーセキュリティ全社規則」に基づき、内部監査を定常活動として継続的に実施しています。
また、海外連結子会社との連携強化を進めており、定期的な情報共有を行うとともに、同規則に基づいて実施したアセスメントの結果に対し、改善活動を行っています。
加えて、外部の専門機関による第三者評価も定期的に実施しています。
サプライチェーンのセキュリティ強化に向けては、お取引先様にセキュリティ対策状況のヒアリングを年1回実施し、必要に応じて改善のアドバイスを行っています。
サイバーセキュリティに関する教育
SUBARUは、多様なサイバーセキュリティリスクに対応するため、職種に応じた教育や、標的型攻撃メール訓練を定期的に実施しています。標的型攻撃メール訓練は年1回以上行うこととし、2025年度は2回実施しました。また、インシデント発生時を想定した実機での復旧訓練(IT-BCP訓練)を実施しました。
各教育・訓練の受講者数
(人)
| 対象 | 2025年度 | ||
|---|---|---|---|
| 一般従業員向け基礎教育 (Eラーニング) |
SUBARU従業員・派遣社員 | 8,627 | |
| 専門部門従業員向け教育 (Eラーニング) |
SUBARU従業員 | 270 | |
| システム業務従事者向け教育 (ワークショップ) |
SUBARU従業員 | 122 | |
| 標的型攻撃メール訓練 | SUBARUならびに国内(日本)のグループ会社および販売特約店の従業員 | 1回目 | 25,066 |
| 2回目 | 28,802 | ||
| IT-BCP訓練 | SUBARU従業員 | 44 | |